カテゴリー
Tips

相次ぐ不正アクセスと情報流出

最近、日本の大企業で、外部からシステムに不正に入り込まれ、大量の情報が流出する被害が相次いでいます。

多くの企業は「不正な侵入があった」と発表していますが、「どこから入り込まれたのか」「どのような方法が使われたのか」は、まだ調査中としています。

以下では、情報流出につながる代表的な手口や安全対策の不備、攻撃を助けるAIの悪用について、4つの観点から説明します。これは一般的な仕組みの説明であり、今回の個々の被害原因を断定するものではありません。各社の具体的な原因は、発表や調査結果を確認する必要があります。

1.インターネットで利用できるサービスの安全対策の不備

お客様が使う「アプリの会員管理システム」「ネットショップ」「予約サイト」なども、不正な攻撃の対象になります。情報流出につながる不備には、次のようなものがあります。

  • 誰が、どの情報を見てよいかの確認が不十分
    アプリやWebサイトには、別のシステムと情報をやり取りするための「窓口」があります。この仕組みを「API」といいます。この窓口で「誰が、どの情報まで見てよいか」を十分に確認していないと、本来は見られないはずの他人の個人情報まで取り出されるおそれがあります。
  • 侵入につながる弱点が、修正されずに残っている
    Webサイトで使うソフトや追加機能に、不正な侵入につながる弱点が見つかることがあります。その弱点を直すための更新が行われていないと、攻撃者に悪用されるおそれがあります。建物にたとえると、「壊れた鍵が修理されないままになっていて、そこから入り込まれる」ようなものです。

2.AIの悪用によって、攻撃の準備や実行が速くなる可能性

攻撃者がAIを悪用すると、システムの弱点を調べたり、攻撃に使うプログラムを作ったりする作業が、より短時間でできるおそれがあります。

  • システムの弱点を探す作業を助ける
    AIを使ってプログラムやシステムの情報を分析し、不正な侵入につながる弱点を見つけやすくすることが考えられます。
  • 攻撃に使うプログラムの作成を助ける
    AIがプログラムの作成や修正を手助けすることで、攻撃の準備にかかる時間や手間が減るおそれがあります。

ただし、攻撃が速いことや、休みなく続くことだけでは、AIが使われたとは判断できません。 AIを使わない従来のプログラムでも、自動で攻撃を繰り返すことはできます。

3.仕事の委託先や、外部サービスを通じた情報流出

企業が自社のシステムを厳重に守っていても、仕事を任せている別の会社や、業務で使っている外部サービスが攻撃され、情報が流出することがあります。

  • 情報を預けている相手が狙われる
    例えば、お客様からの問い合わせ対応を別の会社に任せたり、インターネット上の問い合わせ管理サービスを使ったりする場合、そこにお客様の情報を預けることがあります。その会社やサービスに不正に侵入されると、預けていた情報が盗まれるおそれがあります。
  • 一つのサービスへの攻撃で、複数の会社に被害が広がる
    多くの会社が同じ外部サービスを使っている場合、そのサービスへの攻撃によって、複数の会社のお客様情報が流出する可能性があります。被害が及ぶ範囲は、サービスの仕組みや侵入された場所によって異なります。

4.盗んだID・パスワードを使った不正なログイン

企業の管理者や従業員のID・パスワードを盗み、その人になりすまして会社のシステムに入り込もうとする手口です。

  • 偽のサイトや、不正なソフトで情報を盗む
    本物そっくりの偽のログイン画面に誘導し、ID・パスワードを入力させたり、パソコンに入り込んだ不正なソフトで情報を盗んだりします。
  • 本人の操作に見えるため、発見が遅れることがある
    盗まれたID・パスワードを使ってログインされると、会社側からは本来の利用者が操作しているように見え、不正な操作と気づくまでに時間がかかることがあります。建物にたとえると、「盗まれた本物の鍵で、関係者のふりをして入り込まれる」状態です。ただし、普段と違う場所からのログインなどを手がかりに、早い段階で発見できる場合もあります。

なぜ企業は、侵入された方法をすぐに公表できないのか?

代表的な理由として、次の2つがあります。

  1. 原因を正確に調べるには、時間がかかるため
    不正な侵入が見つかっても、「どこから、どのように入られたか」がすぐに分かるとは限りません。専門家がシステムの利用記録などを詳しく調べる必要があります。調べる記録が大量にあったり、必要な記録が残っていなかったりするため、調査に数週間から数か月かかることもあります。
  2. 侵入された場所を公表すると、再び狙われるおそれがあるため
    弱点を直す前に詳しい侵入方法を公表すると、別の攻撃者が同じ方法で侵入するおそれがあります。建物にたとえると、「この窓の鍵が壊れています」と、修理する前に広く知らせてしまうようなものです。そのため、被害の発生を先に知らせ、詳しい手口は対策が進んでから公表する場合があります。

ただし、詳しい原因が調査中でも、被害の状況や、利用者に対応してほしいことは、分かっている範囲で速やかに知らせることが大切です。
カテゴリー
Tips

【注意喚起】サイバー攻撃から会社を守る「情報セキュリティ6か条」のご案内

昨今、大企業だけでなく、小規模事業者や店舗を狙ったランサムウェア(身代金要求型ウイルス)による業務停止や、不正アクセスによる情報漏洩のニュースが急増しています。「うちは狙われる情報がないから大丈夫」と思っていても、無差別にインターネット上の弱点を狙う攻撃はどの会社にも起こり得るリスクです。

こうした被害を防ぐための第一歩として、独立行政法人 情報処理推進機構(IPA)が提唱する「情報セキュリティ6か条」をご案内いたします。まずは以下の基本対策ができているか、社内でぜひご確認ください。

今すぐできる!情報セキュリティ6か条

  1. OSやソフトウェアは常に最新の状態にしよう!パソコンやスマートフォンの更新通知を後回しにせず、常に最新バージョンを保ちましょう。
  2. ウイルス対策ソフトを導入しよう!パソコンにはセキュリティソフトを導入し、常に最新の状態にアップデートして稼働させましょう。
  3. パスワードを強化しよう!パスワードは長く12文字以上の長さで設定し、複数のサービスでの使い回しはやめましょう。
  4. 共有設定を見直そう!データ共有フォルダやクラウドサービスが、意図せず外部からアクセスできる状態になっていないか確認しましょう。
  5. バックアップを取ろう!ランサムウェアでデータが暗号化され使えなくなる事態に備え、こまめに別の場所(外付けHDDや別のクラウドなど)へバックアップを取りましょう。
  6. 脅威や攻撃の手口を知ろう!実在の企業を装った「偽メール」や「偽サイト」の手口を知り、不審なリンクや添付ファイルはむやみに開かないようにしましょう。

専門的なシステムを導入する前であっても、日頃の少しの意識と基本設定で防げる脅威はたくさんあります。もし「自社の対策が十分かわからない」「不審な画面が出た」など、お困りのことがございましたら、お気軽に当社までご相談ください。

■ 出典・参考情報

本記事は、独立行政法人 情報処理推進機構(IPA)が発行する「中小企業の情報セキュリティ対策ガイドライン」および「情報セキュリティ6か条」を基に作成しております。

・IPA 独立行政法人 情報処理推進機構「SECURITY ACTION(セキュリティ対策自己宣言)」

https://www.ipa.go.jp/security/security-action

カテゴリー
Tips

Windows10・11に標準のリモート支援ツール「クイックアシスト」

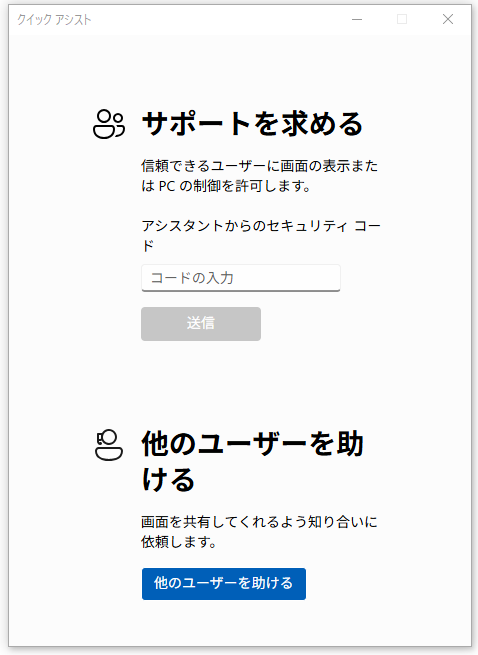
Windowsのクイック アシストは、離れた場所にいる相手のWindowsパソコンを、インターネット経由でサポートするための機能です。

使い方は大きく3ステップです。

  1. クイック アシストを開く
    Ctrl+Win+Qで起動します。
  2. サポートする側がコードを発行する
    サポートする側がMicrosoftアカウントでサインインし、接続用のセキュリティコードを発行します。
    そのコードを、サポートを受ける側に伝えます。
  3. サポートを受ける側がコードを入力して許可する
    相手がコードを入力すると、画面共有の確認が表示されます。許可すると、サポートする側が画面を確認できます。さらに許可すれば、相手がマウスやキーボードを操作することもできます。

【注意点】
セキュリティコードは信頼できる相手にだけ伝え、知らない相手から「クイックアシストを開いてください」と言われても接続しないようにしてください。サポート詐欺で悪用されることがあります。


カテゴリー
Tips

WordPress脆弱性CVE-2026-87902について

このたびの脆弱性は、外部から任意のプログラムを実行される恐れがあるというものです。
この攻撃が成立するには条件があり、テーマフォルダの直下に「page-」で始まるフォルダが置かれていることです。

当社で制作したホームページはこの条件を満たさないためご安心いただけますが、念のため最新版へのアップデートをお勧めいたします。

次は公式の脆弱性への対応バージョン一覧です。
Patched versionsになっていれば大丈夫です。

https://github.com/WordPress/wordpress-develop/security/advisories/GHSA-7hp8-65ch-5whp

カテゴリー
Tips

【重要】さくらインターネットをご利用のお客様へ

さくらインターネットをご利用のお客様に、重要なお知らせです。

このたびさくらインターネットが一部のお客様のサーバーパスワードを変更しました。

対象のお客様については、さくらインターネット側ですでにサーバーパスワードを変更しています。

そのため、これまで使用していたパスワードでは、さくらのコントロールパネルにログインできません。

さくらインターネットからのメールをご確認ください

対象のお客様には、さくらインターネット株式会社から、次の件名のメールが送信されています。

「【重要】サーバーパスワードおよびメールパスワード変更のお願い」

このメールは、単に「パスワードを変更してください」というお願いではありません。

すでに変更された新しいサーバーパスワードがメールに記載されています。

そのため、このメールを見落としてしまうと、新しいパスワードが分からず、コントロールパネルにログインできなくなります。

受信トレイだけでなく、迷惑メールフォルダなども含めてご確認ください。

また、メールに記載されている新しいパスワードは重要な情報です。
第三者に知られることのないよう、適切に管理してください。

カテゴリー
Tips

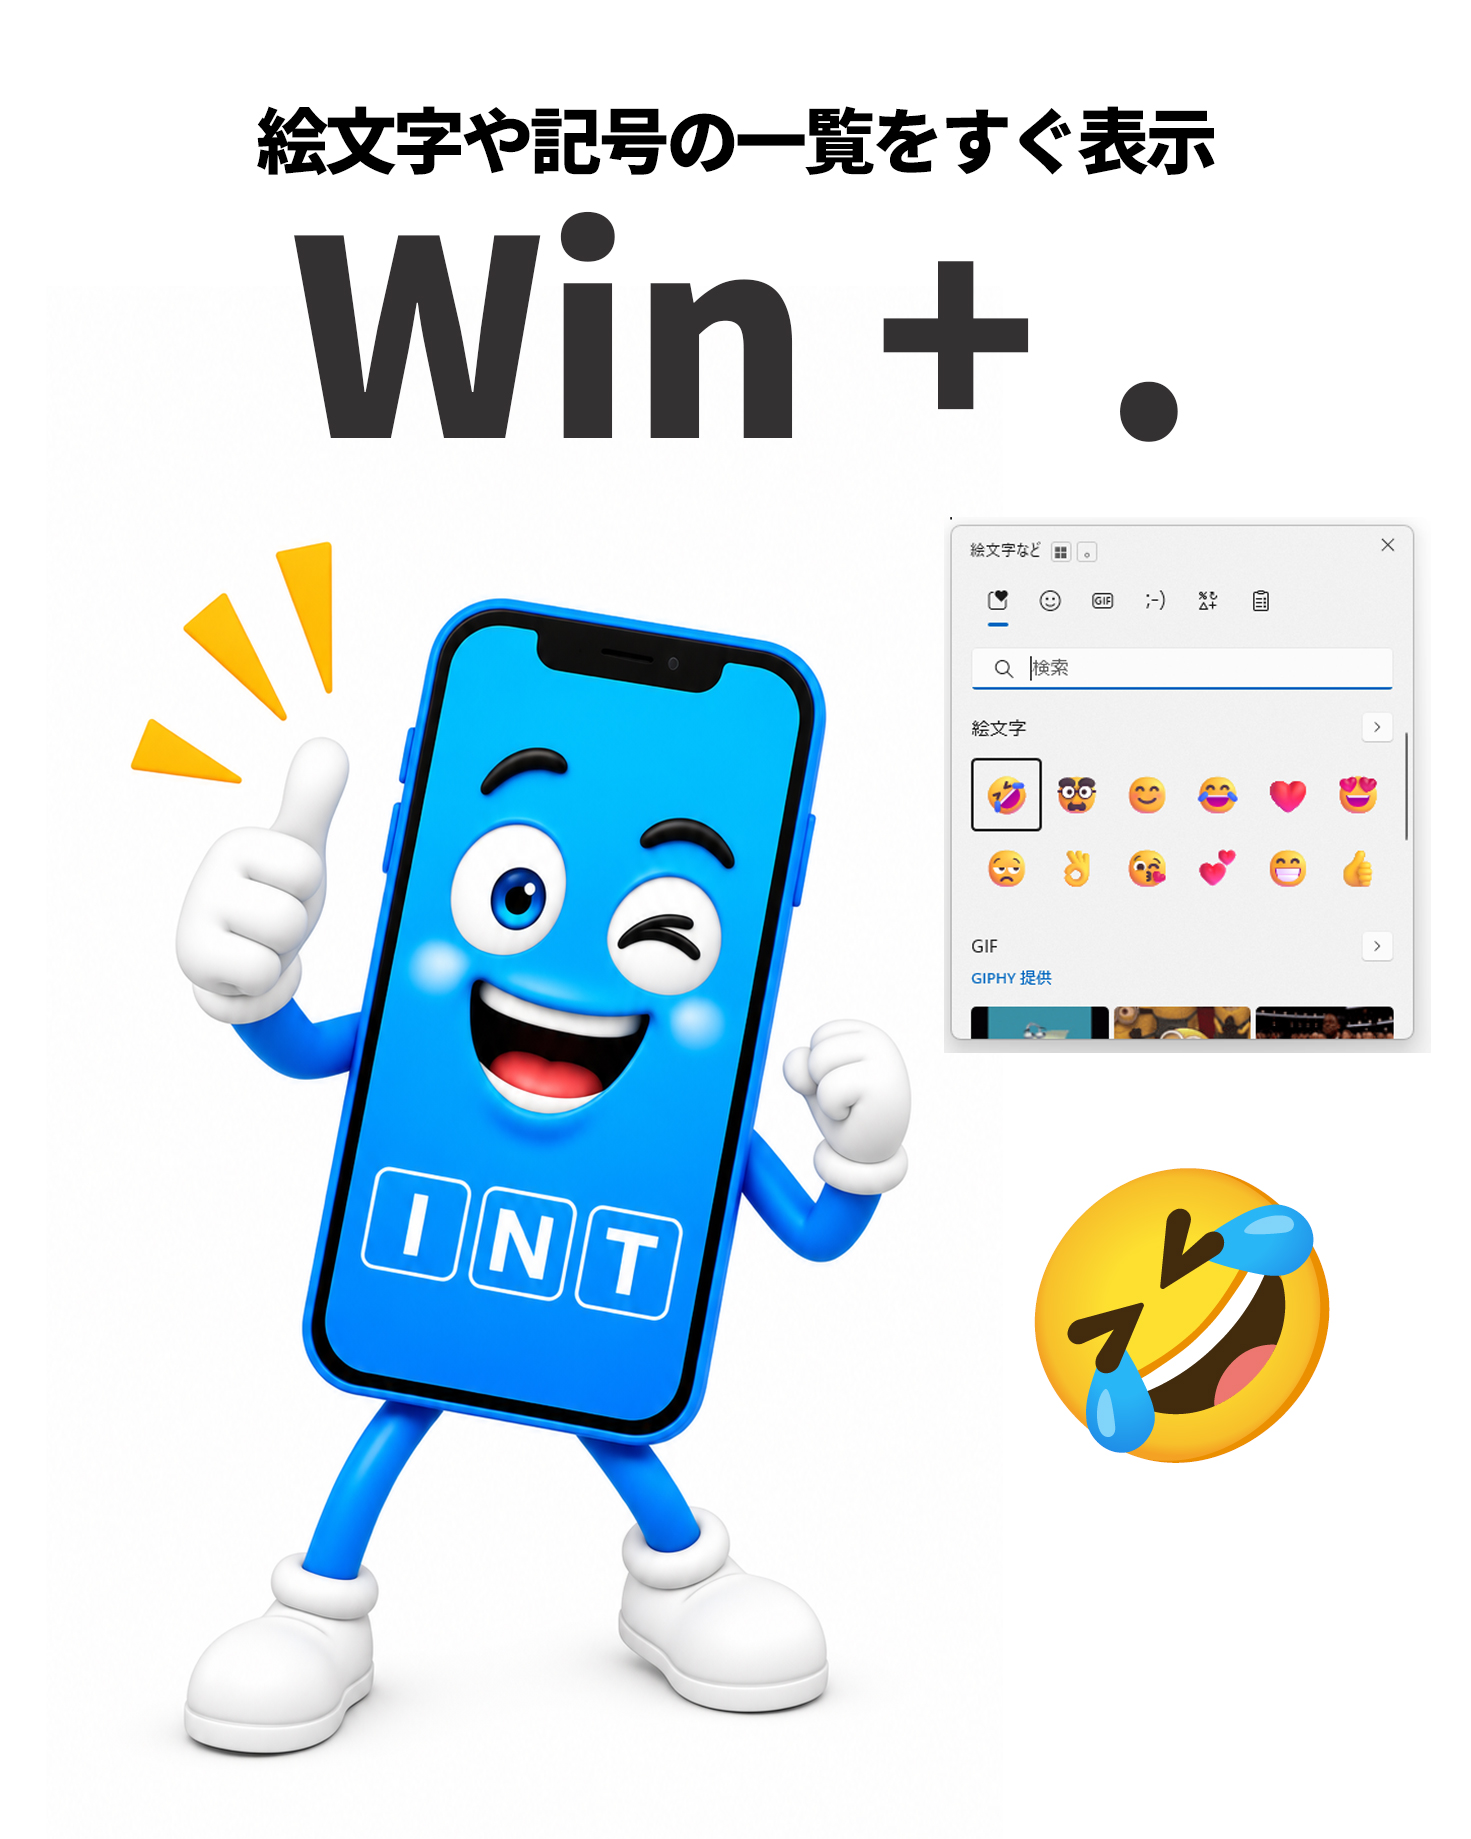
Win + .で「絵文字パネル」を開く

Windows 10/11で「絵文字パネル」を開くショートカットキーです。

テキスト入力欄にカーソルを置いた状態で押すと、次の項目を直接検索・入力できるパネルが画面上にポップアップします。

■絵文字: 各種カラー絵文字(キーワード入力で検索可能)

■顔文字(Kaomoji): (´・ω・`) や (😊) などの定番顔文字

■特殊記号: 単位(℃、㎡)、通貨記号(€、£)、数学記号、矢印など

カテゴリー
Tips

実はWindows、シャットダウンしても完全終了していない

パソコンの調子が悪いとき、とりあえず「シャットダウンして入れ直す」という方は多いと思います。

ただ、Windows 10やWindows 11では、「高速スタートアップ」という機能が有効になっていると、通常のシャットダウンではWindowsのシステム状態の一部を保存したまま終了します。

そのため、見た目には電源が切れていても、毎回すべてを完全にリセットしているわけではありません。

一方、「再起動」を選ぶと、高速スタートアップは使われず、Windowsをいったん終了してから起動し直します。

そのため、

* 動作が重い

* アプリの調子がおかしい

* Wi-Fiや周辺機器の動作がおかしい

* Windows Update後に挙動が不安定

「電源を切ったのに直らない」というときは、ぜひ一度「再起動」を試してみてください。

ちょっと意外ですが、Windowsでは「シャットダウン」より「再起動」のほうが、システムをしっかりリセットできる場合があります。

カテゴリー
Tips

突然、スパムメールが!【おまけアニメ付】

大量スパムメール対策における最前線の防御について。
契約をしているサーバー(エックスサーバー・さくら・ConoHa・ロリポップ他)によって迷惑メールフィルタの用意されている場合があります。またプロバイダーより提供されるメールでも迷惑メール対策機能が用意されていることが多いです。

※フィルタを強くしすぎると正常なメールまで迷惑メール扱いする「誤検知」が増えることにご注意ください。

サーバー側フィルタが有効に機能する理由

送信元情報の検証(SPF/DKIM/DMARC)

送信元のなりすましや、悪質なIPアドレス・ドメイン(ブラックリスト登録済み)からのメールを、受信トレイに届く前に自動で拒否・隔離します。

広範なデータに基づく自動検知

クラウドやプロバイダのサーバーは世界中から送られる大量のメールパターンを機械学習で分析しているため、突発的な大規模ばらまきスパムも即座に検知できます。

端末の負荷・通信量の削減

サーバー上で遮断または迷惑メールフォルダへ隔離されるため、スマホの通知が鳴り止まなくなったり、端末の通信量やストレージを圧迫したりするのを防げます。

ホームページのプチ修正や制作・運用についても情報を掲載しています。
当社のサービスや制作について詳しくは、トップページをご覧ください。

カテゴリー
Tips

怪しいメールの見分け方【おまけアニメ付】

現在、実在の企業を装う不審なメールが多発しています。送信元が本物に見えても偽装の可能性があります。メール内のリンクや添付ファイルは開かず、普段ご利用のブックマークや公式アプリからご確認ください。

1.危機感を煽る件名や文面に注意する

「アカウント凍結」「不正アクセス検知」「本日中に手続きが必要」など、不安を煽って冷静な判断を奪おうとする内容は詐欺の典型的な手口です。
しかし例えば、本物のレンタルサーバー会社からの更新の案内の場合もありますのでよく注意してください。

2.宛名を確認する

本物の企業からの重要なお知らせであれば、登録者の本名が記載されるケースが一般的です。「お客様」「会員様」「メールアドレスそのまま」などの汎用的な宛名は要注意です。

3.リンク先URLの偽装を確かめる

メール本文に表示されているURLと、実際のリンク先が異なる場合があります。パソコンならリンクをホバーする、スマートフォンならリンクを長押しして、遷移先の本物のURLを確認してください。
※「ホバー」とはマウスカーソルを合わせることです。
※スマートフォンの場合は長押しです、タップしないように気を付けて下さい。

4.送信元のメールアドレス(ドメイン)を確認する

表示名が有名企業(銀行、通販サイト、配送業者など)になっていても、< > 内のメールアドレスを確認してください。アルファベットが1文字違っていたり、全く無関係なフリーメールや不審な文字列が使われていたりします。
※送信元のメールアドレスの偽装は簡単なので安心できません。

怪しいと感じたとき

  • メール内のリンク・ボタンは絶対にクリックしない
  • 添付ファイルを開かない

ホームページのプチ修正や制作・運用についても情報を掲載しています。
当社のサービスや制作について詳しくは、トップページをご覧ください。

カテゴリー
Tips

WordPress7.1リリースに伴う機能追加

WordPress 7.1(コードネーム「Mary Lou」)が正式リリースされました。今回のメジャーアップデートでは、デザイン編集の柔軟性向上、エディターの挙動改善、メディア処理の高速化などが中心となっています。

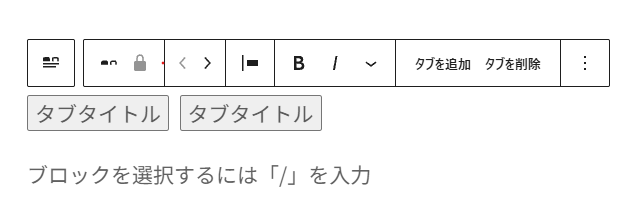
「タブブロック」が標準搭載されました

今まで「タブブロック」はプラグインを使うか自作をするかでした。これが標準機能として追加されました。

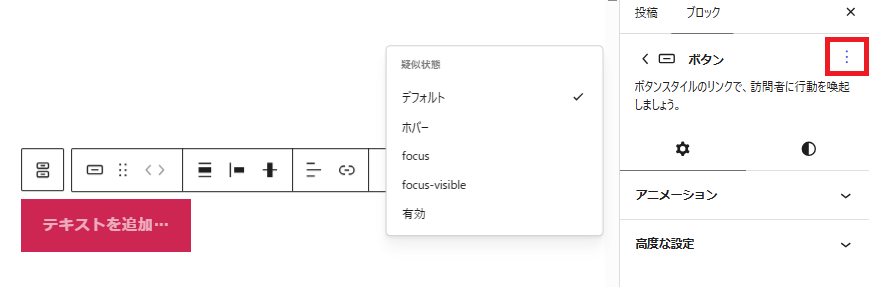
「ボタンブロック」にホバーやfocusのスタイルが施せるようになりました

今までホバーやfocusのスタイルはカスタムCSSで設定する必要がありました。今回のアップデートで設定パネルから調整できるようになりました。
なったのですが、現状はやり方が分かり難いです。ボタンをアクティブにしておいて設定パネルの三点リーダーをクリックしてホバー等を選択すると設定できるようになります。

メディアライブラリのグリッド表示で無限スクロール

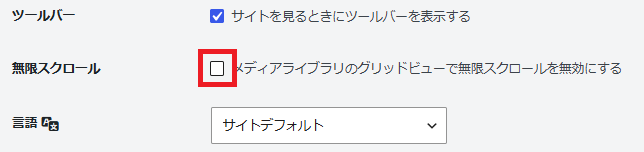
今までメディアライブラリのグリッドビューでは、件数が多いと「さらに読み込む」ボタンが表示されていましたが、デフォルトで無限スクロールになりました。

なお、この機能はユーザーのプロフィールで変更できます。